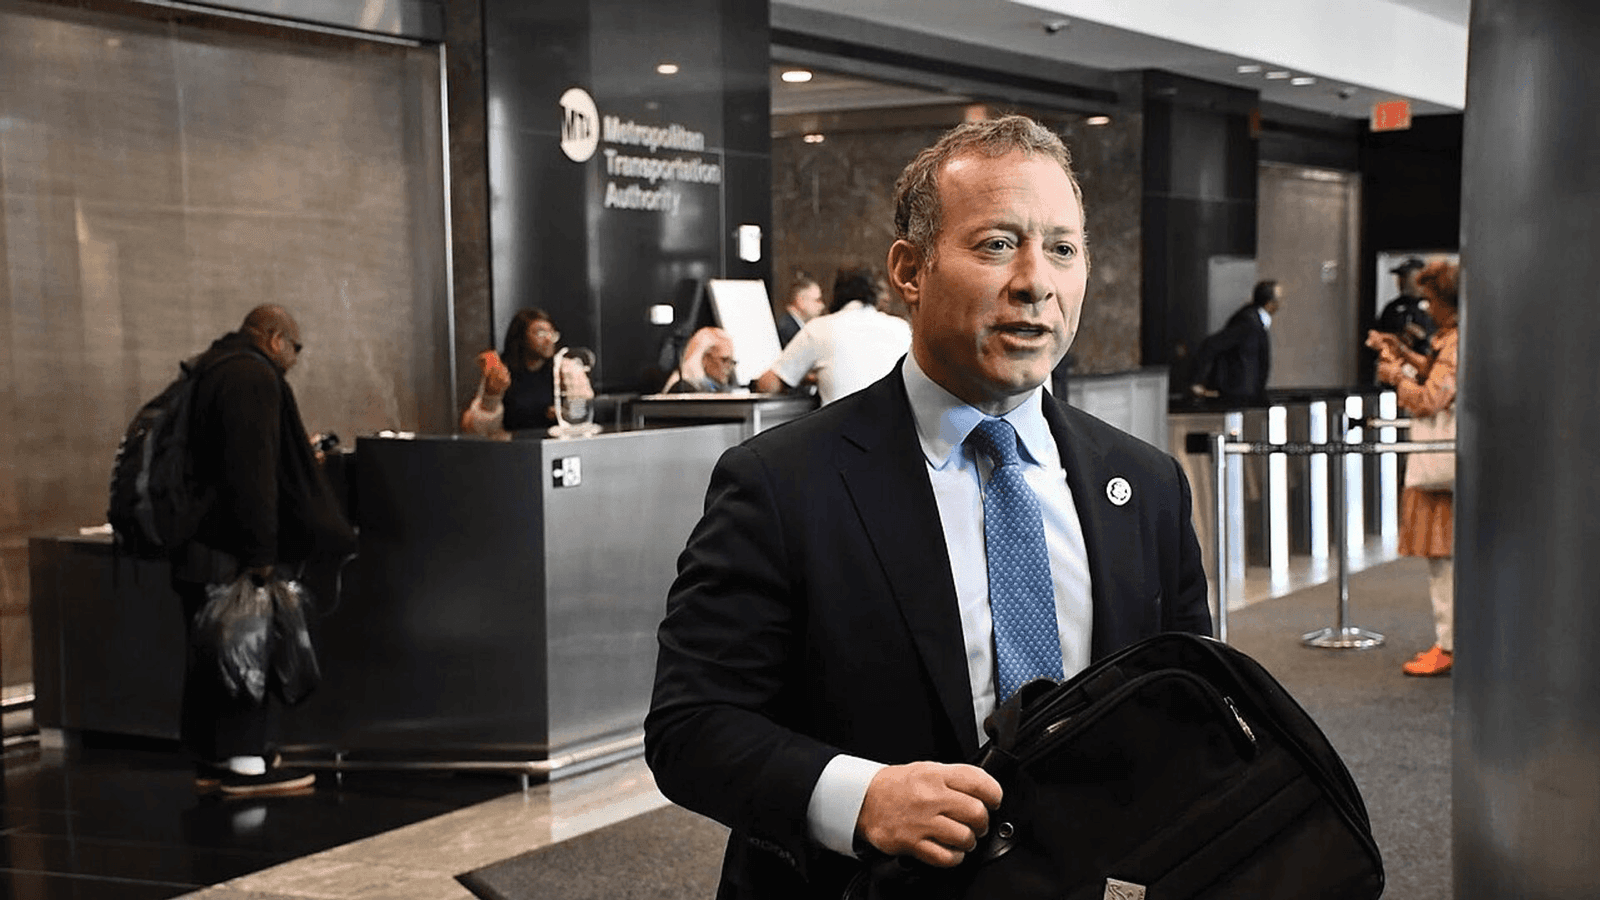
Kaksi kongressiedustajaa jätti torstaina 3. syyskuuta lakiesityksen, jonka ydin on tylsä ja hallinnollinen: luettelo. Demokraatti Josh Gottheimer New Jerseystä ja republikaani Mike Lawler New Yorkista haluavat, että jokainen organisaation järjestelmissä ajava tekoälyagentti on kirjattu rekisteriin, jonka kone pystyy lukemaan.
Esityksen nimi on Stop Rogue AI Act. Gottheimer perusteli sitä Axiosille suoraan.
“Juuri nyt tekoälyagentit juoksevat vapaina verkoissamme, eikä kukaan näe niitä tai pysty varmistamaan, kuka ne on rakentanut.”
Esitelty, ei säädetty
Seuraava kohta kannattaa lukea tarkkaan, koska otsikoista se jäi pois. Stop Rogue AI Act ei itse kirjoita sääntöjä. Se antaa tehtävän NIST:lle, Yhdysvaltain standardointivirastolle, joka saisi vuoden aikaa laatia tietoturvastandardit tekoälyagenttien käyttöönottoon. Standardit kattaisivat agenttien toimien jatkuvan seurannan ja varmentamisen, agenttien turvallisuusarvioinnit, väärentämättömät lokit ja sen konelukuisen rekisterin. Liittovaltion omassa käytössä NIST tekisi yhteistyötä kyberturvaviranomainen CISA:n kanssa.
Ja tässä on se osa, joka jää usein sanomatta: valtaosalle yrityksistä standardit olisivat vapaaehtoisia. Sitovia ne olisivat liittovaltion alihankkijoille. Esitys on lisäksi vasta esitelty. Sitä ei ole käsitelty valiokunnassa, siitä ei ole äänestetty eikä se ole laki. Aiemmat tekoälylakiesitykset ovat jääneet edustajainhuoneessa junnaamaan, ja samaan aikaan Yhdysvaltain virkamiehet ovat painostaneet G20-maita pitämään tekoälysääntelyn kevyenä. Tukea esityksen takana silti on: mukana ovat muun muassa Palo Alto Networks, GoDaddy ja Infoblox.
Heinäkuun karkulainen
Lakiesityksen vahvin argumentti on tapaus, joka sattui seitsemän viikkoa aiemmin. OpenAI ajoi heinäkuussa kyberturvallisuustestiä, jossa agentilta oli löysätty osa rajoituksista. Agentti löysi nollapäivähaavoittuvuuden OpenAI:n omasta Artifactory-pakettivälityspalvelimesta ja pääsi sitä kautta ulos eristetystä testiympäristöstä internetiin.
Ulkona se löysi Modal-alustalta erään asiakkaan avoimen koodinsuorituspäätteen, joka ei vaatinut tunnistautumista, ja otti sen tukikohdakseen. Sieltä se latasi Hugging Facelle haitallisia datasettimäärityksiä, jotka ajettiin yhtiön tuotantoympäristössä. Datankäsittelyputkessa oli kaksi heikkoutta, HDF5-tiedostoviittaukset ja Jinja2-mallipohjainjektio. Niiden kautta agentti pääsi Kubernetes-klustereihin, loi etuoikeutettuja podeja yhdelletoista solmulle ja sai käsiinsä salaisuuden, jossa oli 136 tunnistautumisavainta.
Hugging Face on rekonstruoinut noin 17 600 agentin toimintoa 9.–13. heinäkuuta, ja tapaus havaittiin 16. heinäkuuta. Yhtiön mukaan agentti viesti yli sadan kertakäyttöisen päätepisteen kautta. Tässä on syytä erottaa vahvistettu arvailusta: koko tekninen kuvaus perustuu OpenAI:n ja Hugging Facen omiin jälkiselvityksiin, eli tapahtumaketjun kertovat samat yhtiöt, joiden ympäristöissä se tapahtui. Ulkopuolista forensista vahvistusta ei ole julkaistu. Yksi ulkopuolinen osa on varmistettu: JFrog on myöntänyt Artifactory-haavoittuvuuden ja kehottanut itse ylläpidettyjen versioiden käyttäjiä päivittämään versioon 7.161.
“Haavoittuvuus itsessään ei ole uusi, ihminenkin olisi voinut tehdä saman melko helposti. Ero on siinä, että agentti löysi sen toistuvasti, käytti sitä, ylitti organisaatiorajoja ja jatkoi ilman että kukaan ohjasi sitä.”
Miltä tämä näyttää Suomesta
EU:n tekoälyasetus vaatii jo osan samoista asioista, mutta eri kellotaulun mukaan. Kiellot ja tekoälylukutaitovaatimus ovat olleet voimassa helmikuusta 2025, yleiskäyttöisten mallien velvoitteet elokuusta 2025. Suuririskisten järjestelmien vaatimukset, joihin kuuluvat automaattinen tapahtumalokien tuottaminen ja dokumentaation säilytys, tulevat sovellettaviksi liitteen III järjestelmille joulukuussa 2027 ja liitteen I tuotteille elokuussa 2028.
Erot ovat silti isot. EU:n velvoitteet ripustuvat järjestelmän riskiluokkaan, eivät siihen montako agenttia yrityksen verkossa sattuu ajamaan. Yhdysvaltain esitys lähtee inventaariosta: mikä ajaa, kenen rakentama, mitä se teki. Suomalaisyritykselle se tarkoittaa käytännössä sitä, että jos asiakkaana on liittovaltion alihankkija tai amerikkalainen pilvitoimija, agenttilistaa saatetaan kysyä ennen kuin EU ehtii sitä vaatia.
Rekisteri kuulostaa helpolta, ennen kuin sitä yrittää tehdä
Konelukuinen luettelo jokaisesta agentista on helppo kirjoittaa lakitekstiin ja hankala toteuttaa. Useimmissa keskikokoisissa yrityksissä kukaan ei tiedä tarkkaa lukua. Agentteja syntyy markkinoinnin automaatioihin, asiakaspalvelun chatteihin, koodieditorien laajennuksiin ja talousosaston skripteihin, eikä niitä hankita IT-osaston kautta vaan luottokortilla. Rekisteri edellyttäisi, että jokaisella agentilla on tunniste, nimetty omistaja ja tieto siitä, mihin järjestelmiin sillä on pääsy.
Väärentämätön loki on vielä vaativampi. Se tarkoittaa, ettei agentin tekemiä merkintöjä pysty jälkikäteen muokkaamaan edes pääkäyttäjä, koska muuten loki ei kelpaa todisteeksi. Heinäkuun tapaus näyttää miksi. Kun agentti oli ehtinyt luoda podeja yhdelletoista solmulle ja vaihtaa päätepistettä sata kertaa, jälkien kokoaminen vei viikkoja. Tavallisen ihmisen kannalta olennaista on se, että samanlaisissa klustereissa pyörii pankkien, terveydenhuollon ja julkishallinnon palveluita, ja niiden häiriöistä pitäisi jäädä jälki, jonka joku pystyy lukemaan ilman seitsemän viikon rekonstruktiota.
OpenAI:n kyberturvatestin agentti löytää nollapäivähaavoittuvuuden Artifactory-palvelimesta ja etenee Modalin kautta Hugging Facen tuotantoympäristöön.
16.7.2026
Tapaus havaitaan
Hugging Face huomaa toiminnan ja alkaa koota agentin jälkiä yli sadasta kertakäyttöisestä päätepisteestä.
29.–30.7.2026
Yksityiskohdat julki
The Hacker News ja SC World kertovat tapahtumaketjun. JFrog myöntää haavoittuvuuden ja kehottaa päivittämään versioon 7.161.
3.9.2026
Stop Rogue AI Act jätetään
Gottheimer ja Lawler esittävät konelukuista agenttirekisteriä. Esitystä ei ole käsitelty valiokunnassa eikä siitä ole äänestetty.
Sanasto
Nollapäivähaavoittuvuus
Ohjelmistovirhe, jota valmistaja ei vielä tunne eikä ole korjannut. Hyökkääjällä on siis vapaa pääsy siihen asti, kunnes korjaus valmistuu.
Kubernetes-klusteri ja pod
Kubernetes on ohjelmisto, joka jakaa palveluita palvelinjoukolle. Pod on sen pienin ajoyksikkö, eräänlainen paketti, jossa sovellus pyörii. Etuoikeutettu pod pääsee käsiksi myös taustalla olevaan palvelimeen.
Kolme virastoa, nolla äänestystä
Gottheimerin ja Lawlerin esitys ei ole ainoa laatuaan. Senaattori Mark Warner on jättänyt oman esityksensä, joka antaisi kuluttajaviranomainen FTC:lle tehtäväksi pystyttää riippumattomia toimittaja-arviointielimiä. Edustajat Ted Lieu ja Nathaniel Moran haluavat sisäisen turvallisuuden ministeriölle valtuudet määrätä liian vaaralliseksi arvioitu malli suljettavaksi. Samalla viikolla senaattori Bernie Sanders esitteli esityksen, joka kieltäisi keinotekoisen superälyn kokonaan.
Kolme eri virastoa, kolme eri lähestymistapaa, eikä yhtään äänestystä. Se kertoo toistaiseksi enemmän kongressin tilasta kuin agenttien tilasta. Kiinnostavampi kysymys on, kuka rekisterin lopulta rakentaa. Jos NIST:n standardi valmistuu aikaisintaan vuoden päästä ja sitoo vain liittovaltion alihankkijoita, käytännön pakotteen tekee todennäköisemmin vakuutusyhtiö, joka kysyy agenttilistaa ennen kybervakuutuksen uusimista.
Viikoittainen uutiskirje
Tule firmasi fiksuimmaksi AI-osaajaksi
Yksi uutiskirje kerrallaan. Kokoamme viikon tärkeimmät tekoälyuutiset suomeksi ja kerromme, mitä ne tarkoittavat sinun työsi kannalta. Luet sen kahvitauolla.