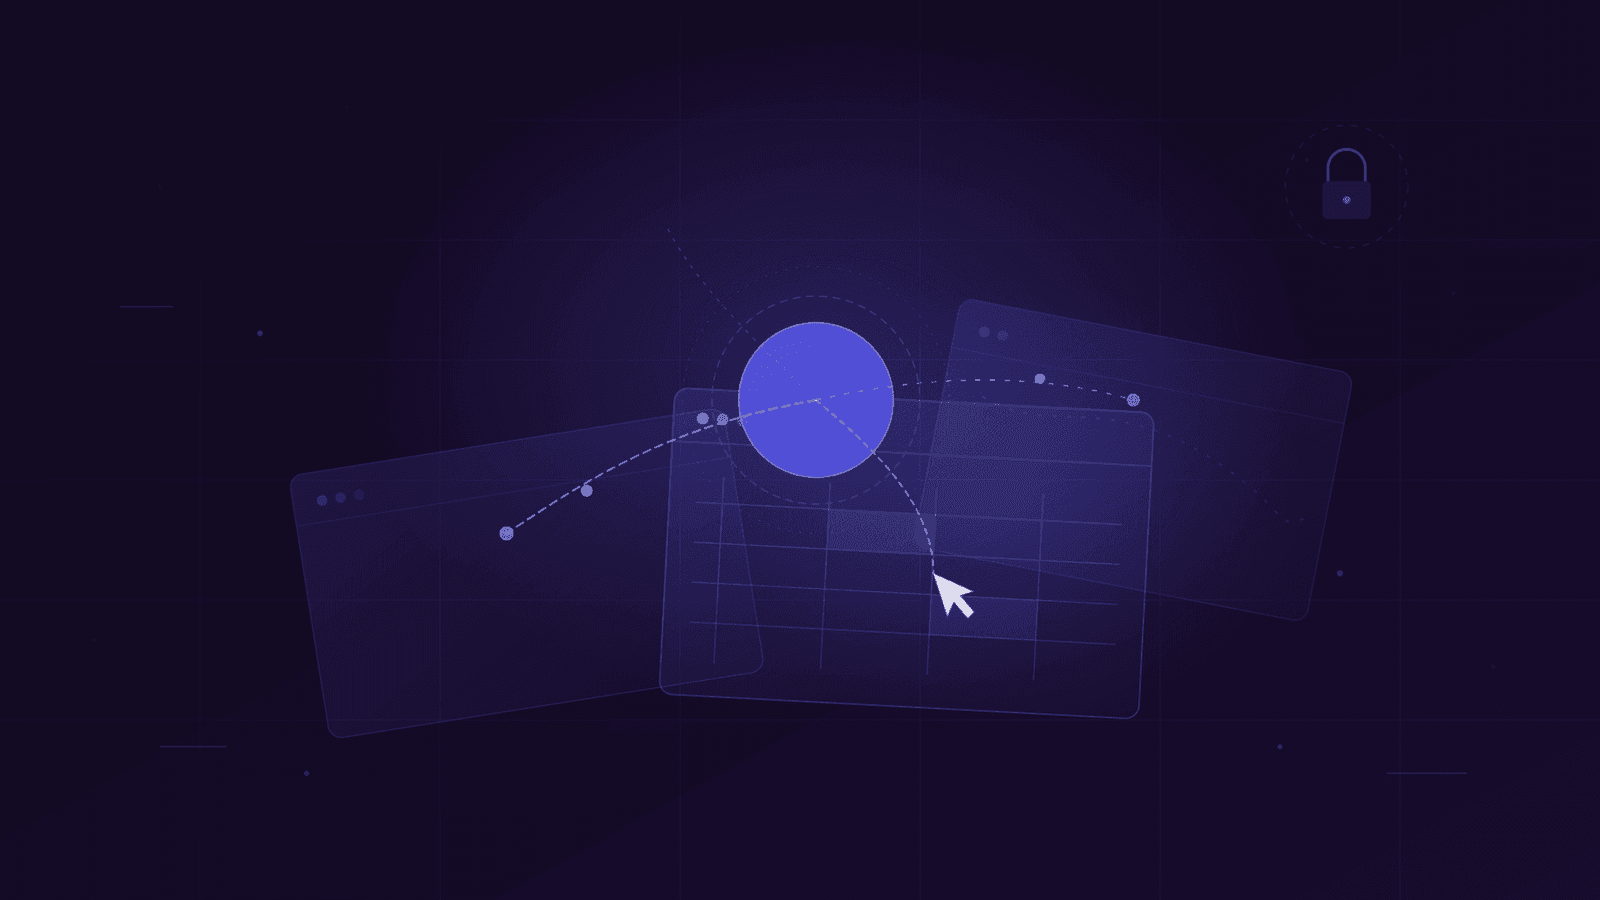
Anthropic julkaisi eilen ominaisuuden, jota moni on odottanut ja pelännyt yhtä aikaa: Claude-tekoäly osaa nyt käyttää Mac-tietokonettasi. Se klikkaa, selaa verkkosivuja, avaa sovelluksia ja täyttää taulukoita, kuin toinen ihminen istuisi näytön ääressä.
Ominaisuus on toistaiseksi saatavilla kokeellisena esiversiona Claude Cowork- ja Claude Code -sovelluksissa. Kokeiluun pääsevät Claude Pro- ja Claude Max -tilaajat macOS:ssä.
Klikkaa, selaa ja kirjoittaa puolestasi
Claude tulkitsee näyttökuvaa ja ohjaa sen perusteella hiirtä ja näppäimistöä. Käytännössä se pystyy avaamaan tiedostoja, käyttämään selainta, ajamaan kehitystyökaluja ja täyttämään taulukkolaskentaa. Kehittäjille se tarkoittaa, että Claude voi tehdä muutoksia koodieditorissa, lähettää pull requesteja ja ajaa testejä.
Ero aiempiin näyttöjakotoimintoihin on merkittävä. Aikaisemmin tekoälyavustajat pystyivät korkeintaan katsomaan näyttöä ja antamaan ohjeita. Nyt Claude toimii itsenäisesti: se päättää mitä klikata, mitä kirjoittaa ja missä järjestyksessä tehtävät suoritetaan.
Näyttöpohjainen ohjaus tekee Claudesta hitaamman kuin suorat rajapintaintegraatiot, mutta samalla joustavamman. Claude pystyy käyttämään mitä tahansa sovellusta, ei vain niitä joihin on rakennettu erillinen liitännäinen. Anthropicin mukaan Claude yrittää ensin hyödyntää suoria integraatioita, kuten Google Workspacen tai Slackin rajapintoja, ja turvautuu näyttöohjaukseen vasta kun muuta vaihtoehtoa ei ole.
Ominaisuus ei ole vielä virheetön. Monimutkaiset tehtävät saattavat vaatia useita yrityksiä, ja Anthropic myöntää suoraan, että tietokoneen hallinta on vielä varhaisessa vaiheessa verrattuna Clauden kykyyn kirjoittaa koodia tai käsitellä tekstiä.
Tietoturva: lupa ensin, mutta riskit todellisia
Anthropic on rakentanut järjestelmän lupa ensin -periaatteella. Claude pyytää käyttäjältä hyväksynnän ennen kuin se koskee uuteen sovellukseen, ja käyttäjä voi keskeyttää toiminnon milloin tahansa. macOS:ssä Claude Code hyödyntää lisäksi Applen Seatbelt-hiekkalaatikkoa, joka rajoittaa verkkopääsyä ja tiedostojärjestelmän kirjoitusoikeuksia.
Yhtiö on lisännyt suojauksia prompt injection -hyökkäyksiä vastaan ja tekee automaattista haavoittuvuusskannausta. Silti varoitusten lista on pitkä. Tekoälyagenttien turvallisuustutkimusten mukaan yli 80 prosenttia agentteihin liittyvistä tietoturvaongelmista johtuu väärin konfiguroiduista käyttöoikeuksista. Riskit ulottuvat komentojen injektoinnista tiedostojen tahattomaan poistamiseen ja haitallisten pakettien lataamiseen.
Anthropicin oma varoitus
Anthropic suosittelee, ettei ominaisuutta käytetä arkaluontoisten tietojen käsittelyyn kokeellisen esiversiovaiheen aikana. Yhtiö kehottaa aloittamaan matalan riskin tehtävistä ennen siirtymistä monimutkaisempiin työnkulkuihin.