Englannin pankin pyyntö avasi oven
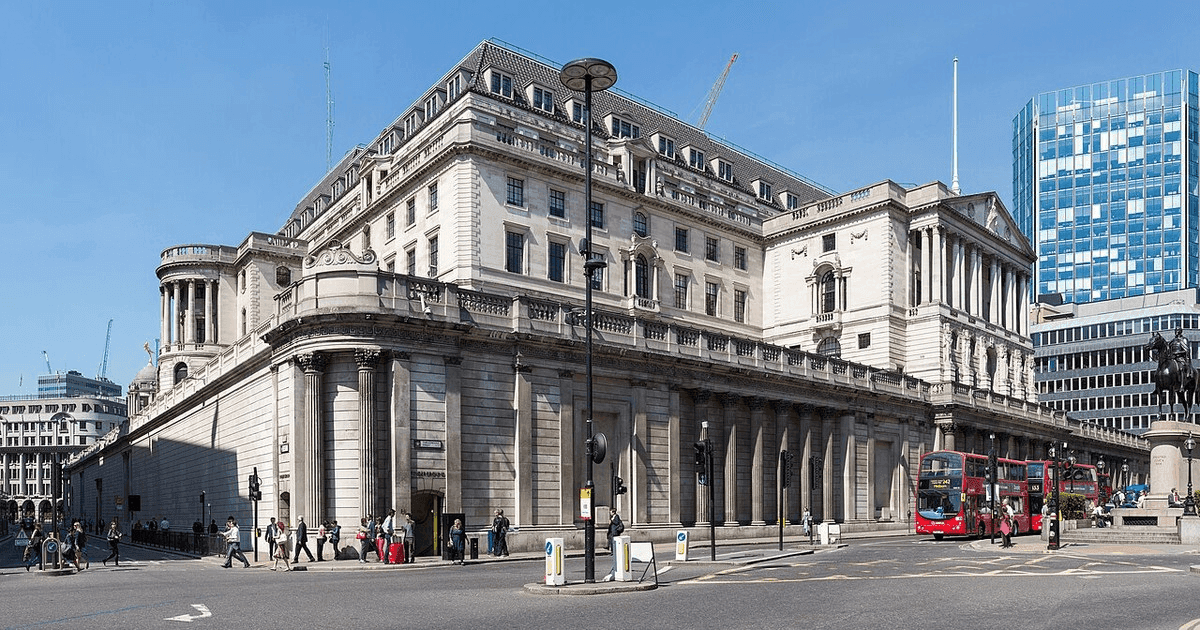
Englannin pankin pääjohtaja Andrew Bailey kutsui Anthropicin selvittämään Mythos-mallin löydöksiä Financial Stability Boardille toukokuun puolivälissä. Bailey toimii myös FSB:n puheenjohtajana, joten kutsu kantoi painoa: G20-maiden keskuspankit ja valtiovarainministeriöt halusivat tietää, mitä Anthropicin uusi kyberturvatekoäly osaa.
Tapaaminen osuu sopivaan saumaan. FSB julkaisee kesäkuussa raportin tekoälyn käytöstä rahoitusjärjestelmässä, ja Bailey on todennut keskeiseksi kysymykseksi sen, missä määrin Mythoksen kaltainen uusi malliversio pystyy tunnistamaan muiden järjestelmien haavoittuvuuksia, joita voidaan käyttää hyökkäysten valmisteluun. Keskustelu jatkuu Maailman talousfoorumin kyberkokouksessa toukokuun lopulla.
Mythos pääsee sinne minne ihminen ei
Anthropic esitteli Mythoksen huhtikuussa, mutta mallia ei ole julkaistu kaupallisesti. Yhtiön mukaan se on koulutettu paljastamaan vuosien tai jopa vuosikymmenten ikäisiä virheitä laajalti käytetyistä komponenteista: selaimista, käyttöjärjestelmäytimistä ja avoimen lähdekoodin kirjastoista, joiden päällä rahoitusinfra lopulta lepää.
Anthropic kertoo, että Mythos on löytänyt tuhansia korkean vakavuuden haavoittuvuuksia jokaisesta merkittävästä käyttöjärjestelmästä ja selaimesta. Vielä kovempi luku tulee sisäisistä testeistä: kun mallia pyydetään kehittämään toimiva hyökkäyskoodi löydetylle reiälle, se onnistuu ensi yrittämällä yli 83 prosentissa tapauksista.
Mallin saatavuus on tiukasti rajattu. Vain noin 40 organisaatiota pääsee Mythoksen testikäyttäjäksi, joukossa Amazon, Microsoft ja JPMorgan Chase. Valkoinen talo on pyytänyt Anthropicia jäädyttämään laajemman jakelun toistaiseksi. Tästä syntyy epätasapaino: pieni joukko sisäpiiriläisiä saa etumatkan paikkaustyössä, muut tunnistavat reiät vasta hyökkäysten kautta.
Toukokuun alussa Google Project Zero kertoi havainneensa ensimmäisen tekoälyn kehittämän nollapäivähaavoittuvuuden, jota oltiin valmistautumassa hyödyntämään massahyökkäyksessä. Mythoksen kaltaiset mallit eivät siis elä laboratorio-olosuhteissa, vaan rinnakkain hyökkääjäpuolen automaation kanssa.
“Tekoälyä käytetään yhä enemmän tietojärjestelmien heikkouksien tunnistamisessa ja hyökkäyksissä.”
Suomen Pankki nostaa varoituksen sormen
Suomen Pankin johtokunnan varapuheenjohtaja Marja Nykänen kommentoi tilannetta vakausarvion julkistustilaisuudessa 20. toukokuuta. Pankin arvion mukaan uhkatoimijat hyödyntävät tekoälytyökaluja kasvavassa määrin, eivätkä valtiollisten toimijoiden, hakkeriaktivistien ja kyberrikollisten väliset rajat ole enää selvät.
Suomen Pankki kytkee Mythoksen kaltaiset löydökset osaksi laajempaa hybridiuhkien kokonaisuutta. Geopoliittinen jännite pitää kyberturvan korkealla asialistalla niin Liisankadun keskuspankissa kuin Huoltovarmuuskeskuksessakin.
Finanssivalvonta seuraa, mutta toimialalla osaamisvaje
Finanssivalvonta julkaisi viime kesänä teema-arvion, jonka mukaan pankki- ja vakuutusala hyödyntää tekoälyä eniten suomalaisesta finanssisektorista. Selvitykseen vastasi 83 yhtiötä, ja yhdeksi keskeiseksi riskiksi nousi tekoälyosaamisen puute itse organisaatioissa.
Finanssivalvonnan osastopäällikkö Samu Kurri muistutti tuolloin, että tekoäly on hyvä työkalu vastuullisten toimijoiden käsissä mutta riskienhallinta ratkaisee. Johtaja Tero Kurenmaa korosti viranomaisen olevan valppaana ja seuraavan tekoälyn kehitystä jatkuvasti.
Käytännössä tämä tarkoittaa, että jos Mythoksen kaltainen malli löytää reiän eurooppalaisen ydinpankkijärjestelmän käyttämästä komponentista, vastauksen on tultava nopeasti. Suomalaiset pankit ovat lisänneet tekoälyä asiakasrajapintaan, mikä laajentaa hyökkäyspinta-alaa entisestään.
Mitä tämä tarkoittaa verkkopankkikäyttäjälle
Tavallinen kuluttaja ei kohtaa Mythosta koskaan, mutta sen löytämä haavoittuvuus voi piillä juuri siinä selaimessa tai mobiilisovelluksessa, jolla laskut maksetaan. Jos hyökkääjä saa käsiinsä tekoälyn kehittämän hyökkäyskoodin ennen valmistajan korjausta, tilin tyhjentämisestä tulee teknisesti yksinkertaisempi temppu.
Kansainvälinen valuuttarahasto on varoittanut, että tekoälyn aiheuttamaa kyberriskiä on käsiteltävä rahoitusvakauteen liittyvänä riskinä, ei pelkkänä teknisenä yksityiskohtana. Käytännön taso näkyy huoltovarmuuskysymyksenä: jos suomalainen pankki menettää maksuliikenteensä tunneiksi, kortinluku ruokakaupan kassalla lakkaa toimimasta samassa hetkessä.
Bailey haluaa, että FSB:n kesäkuun raportti antaa keskuspankeille konkreettiset käytännöt. Suomi seuraa rinnalla, mutta päälinjaukset syntyvät Lontoossa, Washingtonissa ja San Franciscossa. Suomalaisten toimijoiden työ on varmistaa, että paikallinen paikkaussykli pysyy hyökkääjäpuolen automaation tahdissa.