Faru Yusupov halusi tietää, mitä uuden ylioppilaskoesovelluksen sisältä löytyy. Otaniemen lukion abiturientti on koodannut alakouluikäisestä asti, ja kiinnostus oli aluksi puhtaasti tekninen.
Lopputulos oli pieni ohjelma, joka kirjoittaa koevastauksen kokelaan puolesta.
Se ei murra salasanoja eikä avaa verkkoselainta. Ohjelma seuraa leikepöytää, sitä väliaikaista muistipaikkaa, johon teksti siirtyy kun sen kopioi. Kun leikepöydälle ilmestyy tietyllä tavalla muotoiltu kysymys, ohjelma välittää sen tekoälymallille, jolle on syötetty lukion oppimateriaaleja. Valmis vastaus palautuu leikepöydälle, josta sen voi liittää koevastauksen sisään.
Yusupov kokeili ohjelmaa koulunsa yo-testiverkossa, ei oikeassa kokeessa. Testiverkko on lukion harjoitteluympäristö, jossa opiskelijat totuttelevat koeohjelmistoon ennen varsinaisia kirjoituksia. Kokeilun jälkeen hän ilmoitti havainnostaan opettajansa avulla ylioppilastutkintolautakunnalle.
“Sain idean, kokeilin sitä kouluni yo-testiverkossa, ja se toimi ihan todella hyvin.”
Lautakunta ei suuttunut
Ylioppilastutkintolautakunnan erityisasiantuntija Matti Lattu ei mennyt puolustuskannalle, kun Yle kysyi häneltä löydöstä.
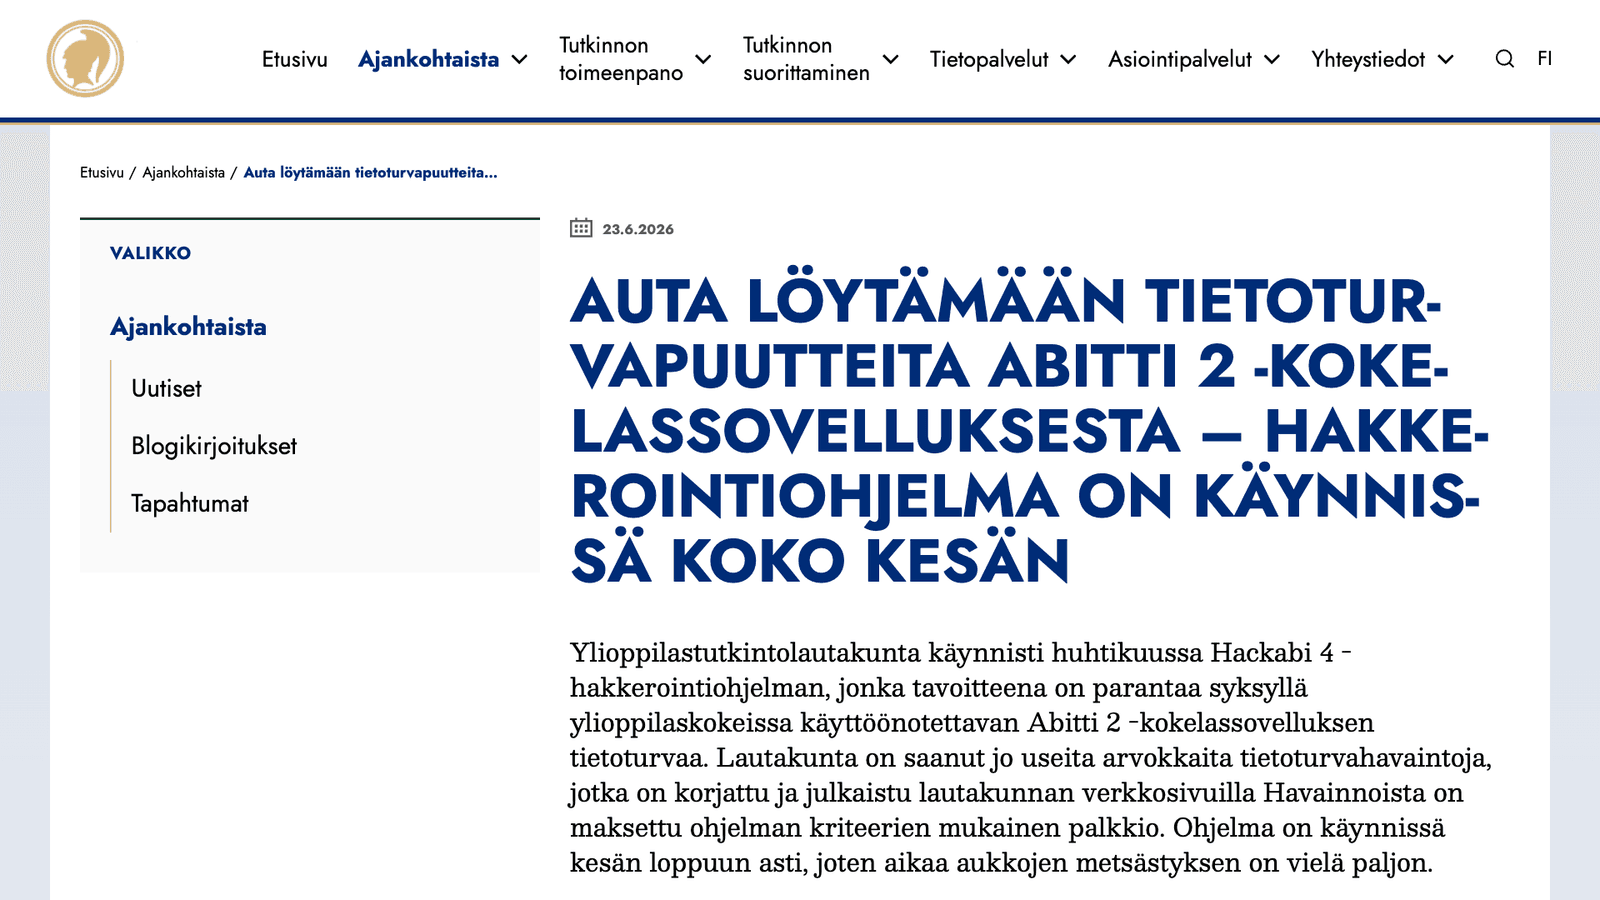
Lautakunta kutsui kesällä lukiolaisia ja muita etsimään aukkoja Abitti 2 -sovelluksesta Hackabi-ohjelmassa. Kuvakaappaus: ylioppilastutkinto.fi
“Se on mahtavaa, että meillä on tällainen koeympäristö, johon nuoret voivat yrittää murtautua.”
Kommentti ei ole pelkkää kohteliaisuutta. Se kertoo, millä periaatteella koejärjestelmä on rakennettu. Lautakunnan mukaan Abitti 2:n tietoturva nojaa kahteen asiaan, estoihin ja valvontaan. Kokelassovellus sulkee pois pääsyn oman koneen tiedostoihin ja ohjelmiin, esimerkiksi verkkoselaimeen. Koetilan palvelin puolestaan lähettää kokelaan koneelle valvontatehtäviä, joiden tulokset palautuvat lautakunnalle analysoitaviksi kokeen jälkeen.
Lattu tiivistää ajattelutavan Ylelle näin: ”Meidän ei tarvitse estää kaikki väärinkäytökset, se riittää, että voimme todistaa ne.” Ylioppilaskokeissa valvonta on kattavampaa kuin harjoituskokeissa, ja havainnot menevät kokeiden jälkeen lukioiden rehtoreille, jotka päättävät seuraamuksista.
Sama logiikka selittää Hackabin. Lautakunta käynnisti huhtikuussa 2026 järjestyksessään neljännen hakkerointiohjelmansa, jossa lukiolaiset ja muut kiinnostuneet saavat luvan kanssa etsiä aukkoja koesovelluksesta. Ennen ohjelmaa tietoturvailmoituksia tuli muutama vuodessa. Sen jälkeen niitä on tullut yli 50.
Palkkion suuruutta ei ole kerrottu julkisuudessa. Lautakunta maksaa palkkiot omasta budjetistaan, ja ohjelman kesto on sidottu siihen, kuinka pitkälle varattu raha riittää. Maksun saaminen edellyttää suomalaista verokorttia, ja havainnot raportoidaan tietoturvayhtiö Mint Security Oy:n kanavan kautta. Aukon löytäminen ei myöskään yksin takaa palkkiota: Ylen mukaan vilpin pitää jäädä kiinni myös teknisessä valvonnassa.
Entä syksyn kirjoitukset?
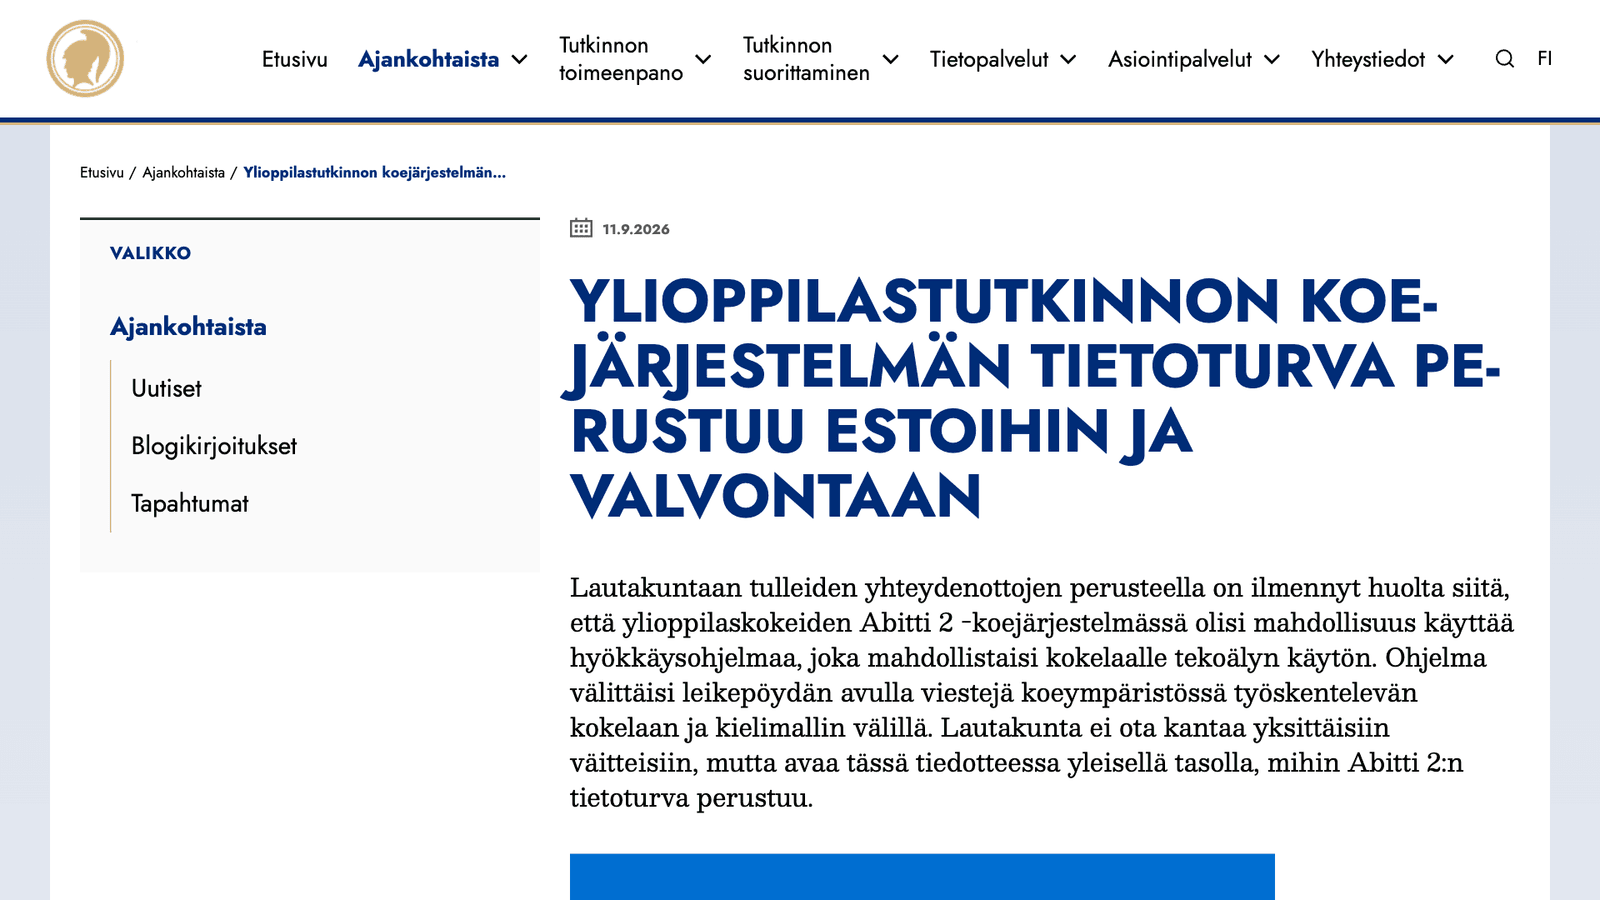
Ylioppilastutkintolautakunta julkaisi 11. syyskuuta tiedotteen, jossa se vastaa huoleen tekoälyn käytöstä leikepöydän kautta. Yksittäiseen ohjelmaan se ei ota kantaa. Syksyn kokeista lautakunta sanoo suoraan, että yhteydenotot eivät vaikuta syksyn 2026 ylioppilastutkinnon järjestämiseen.
Korjauksen aikataulusta ei kerrota. Tiedotteessa ei sanota, onko juuri tämä aukko tukittu eikä milloin se tukitaan. Lautakunta on sitoutunut julkaisemaan tietoturvahavainnot kolmen kuukauden kuluessa siitä, kun ne on raportoitu. Ensimmäisistä Hackabi-korjauksista kerrottiin kesäkuussa, ja seuraavista tiedotetaan vasta tutkintopäivien jälkeen. Kirjoitukset alkavat maanantaina 14. syyskuuta äidinkielen ja kirjallisuuden lukutaidon kokeella.
Kokelaille Lattu esittää tiedotteessa varoituksen: ”Riski vilpistä kiinnijäämiseen on ilmeinen, joten omaa koesuoritustaan ei kannata riskeerata.”
Asia koskee isompaa joukkoa kuin niitä, jotka istuvat ensi viikolla koesalissa. Iso osa korkeakoulujen opiskelupaikoista jaetaan nykyään todistusvalinnalla, eli suoraan ylioppilaskokeen arvosanojen perusteella. Jos koetuloksiin ei voi luottaa, luottamus rapisee myös valintatavasta. Sama pulma on edessä jokaisessa oppilaitoksessa ja työpaikassa, joka yrittää mitata osaamista kirjoitetulla tekstillä aikana, jolloin kelvollisen tekstin saa muutamassa sekunnissa.
Lautakunnan 11. syyskuuta julkaisema tiedote leikepöydän kautta toimivasta hyökkäysohjelmasta. Kuvakaappaus: ylioppilastutkinto.fi
Yusupovin ohjelmassa kiinnostavinta on se, miten vähän siinä oli hakkerointia. Aukko ei ollut salauksessa eikä palvelimessa, vaan tavallisessa kopioi ja liitä -toiminnossa, jonka jokainen tietokoneen käyttäjä osaa. Mitä sujuvampi koeympäristö on, sitä enemmän siinä on tämänkaltaisia arkisia mukavuuksia. Jokainen niistä on myös reitti ulos.
Toinen huomio koskee rahaa. Lukiolaiselle maksettu palkkio on väistämättä halvempi kuin se vaihtoehto, että sama ohjelma kiertäisi kirjoituksissa huomaamatta kokonaisen tutkintokerran ajan. Yli 50 ilmoitusta yhden ohjelman aikana kertoo lisäksi jotain muuta: halukkaita testaajia oli jo valmiina. Heiltä puuttui vain osoite, johon havainnon voi lähettää.
yli 50
Tietoturvailmoitusta lautakunnalle hakkerointiohjelmien aikana
4.
Järjestyksessään neljäs hakkerointiohjelma, alkoi huhtikuussa 2026
3 kk
Lautakunnan lupaama aika havaintojen julkaisemiseen ilmoituksesta
Leikepöytä: tietokoneen väliaikainen muistipaikka, johon kopioitu teksti menee ennen kuin se liitetään toisaalle. Tuttu näppäinyhdistelmistä ctrl+c ja ctrl+v.
Haavoittuvuus: ohjelmiston virhe tai ominaisuus, jonka avulla järjestelmää voi käyttää tavalla, jota sen tekijä ei tarkoittanut.
Palkkio-ohjelma eli bug bounty: järjestely, jossa ohjelmiston omistaja maksaa ulkopuolisille löydetyistä tietoturva-aukoista, jotta ne päätyisivät korjattaviksi eivätkä väärinkäyttöön. Hackabi on ylioppilastutkintolautakunnan oma versio tästä.
Kokelassovellus: ohjelma, jonka kokelas käynnistää koekoneellaan. Se piilottaa muun koneen sisällön kokeen ajaksi ja näyttää vain koetehtävät.
Viikoittainen uutiskirje
Tule firmasi fiksuimmaksi AI-osaajaksi
Yksi uutiskirje kerrallaan. Kokoamme viikon tärkeimmät tekoälyuutiset suomeksi ja kerromme, mitä ne tarkoittavat sinun työsi kannalta. Luet sen kahvitauolla.