OpenAI julkaisi maanantaina tekoälymallin, joka on koulutettu tekemään täsmälleen sitä, mistä sen sisarmallit kieltäytyvät. GPT-5.6-Cyber etsii ohjelmistoista tuntemattomia haavoittuvuuksia ja rakentaa niistä toimivia hyökkäysketjuja.
Yhtiön omissa mittauksissa ero vakiomalliin on jyrkkä. Vaativissa kyberturvatehtävissä, joihin kuuluvat hyökkäysketjujen rakentaminen, tunnistautumisen ohittaminen ja käyttöoikeuksien laajentaminen, uusi malli suoritti 95 prosenttia pyynnöistä. Sama testisarja annettiin yhtiön yleismallille GPT-5.6 Solille, joka suoritti niistä 1,5 prosenttia.
Luku ei tarkoita, että uusi malli olisi 63 kertaa taitavampi. Se tarkoittaa, että kieltäytyminen on tarkoituksella poistettu. Kesäkuussa julkaistu edeltäjä GPT-5.5-Cyber ylsi samassa testissä 57,3 prosenttiin, joten osaaminenkin on kasvanut. Suurin harppaus tuli silti säännöistä, ei taidosta.
Mikä nollapäivä on ja miksi V8 painaa
Nollapäivähaavoittuvuus on ohjelmistovirhe, josta valmistaja ei tiedä mitään. Nimi tulee siitä, että kun virhe paljastuu hyökkääjän käytössä, korjaukseen on ollut aikaa nolla päivää. Reikää ei voi paikata, jos sen olemassaolosta ei tiedä, ja siksi nollapäivät ovat kyberrikollisuuden ja valtiollisen vakoilun arvokkainta valuuttaa.
V8 on Googlen JavaScript-moottori, joka suorittaa verkkosivujen koodin Chromessa. Se ei rajoitu selaimeen: sama moottori pyörii Edgessä, Operassa, Node.js-palvelimilla ja lukemattomissa Electron-pohjaisissa työpöytäsovelluksissa. V8:n virhe koskettaa siis miljardeja laitteita kerralla.
GPT-5.6-Cyber löysi V8:sta kaksi aiemmin tuntematonta virhettä, jotka voi ketjuttaa yhteen. Toinen sai tunnuksen CVE-2026-15903 ja vakavuusluokituksen 8,8 kymmenestä. Kyseessä on JIT-kääntäjän virhe, jossa turvatarkistus ohitetaan väärin arvomuunnoksen yhteydessä. Yhdistettynä virheet johtavat muistin korruptoitumiseen ja ulos Chromen hiekkalaatikosta, eli hyökkääjä voi ajaa omaa koodiaan pelkän verkkosivun kautta. Löydöt ilmoitettiin Googlelle koordinoidusti.
V8 ei jäänyt ainoaksi kohteeksi. Malli löysi lisäksi viisi haavoittuvuutta mobiilikäyttöjärjestelmistä, kolme etäajon mahdollistavaa virhettä tietokantaohjelmistoista ja yli 400 käyttöoikeuksien laajentamiseen kelpaavaa virhettä käyttöjärjestelmien ytimistä.
“Tarpeettomien kieltäytymisten karsiminen auttaa valtuutettuja tutkijoita säilyttämään työn imun.”
Pääsynhallinta on portti, ei este
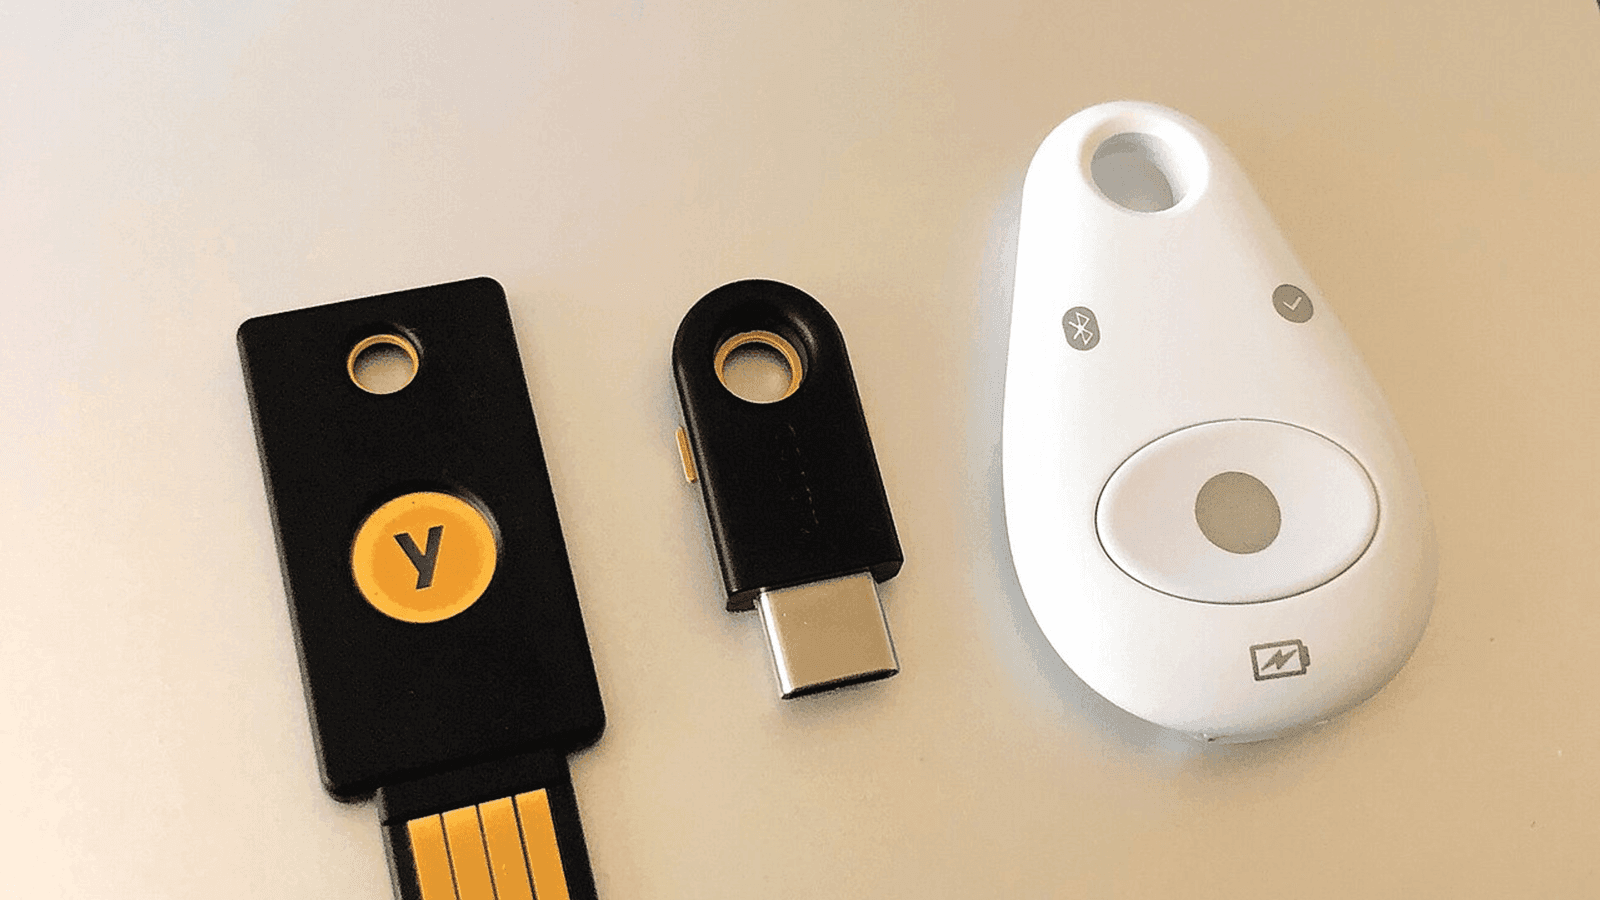
Mallia ei saa kuka tahansa. Se jaetaan Daybreak Red -tason kautta, ja pääsy edellyttää henkilöllisyyden todentamista, oikeudellisia vakuutuksia käyttötarkoituksesta sekä rajattuja oikeusprofiileja. Syyskuun alusta jokaiselta henkilötililtä vaaditaan lisäksi fyysinen laitteistoavain.
Ensimmäisten joukossa pääsyn saivat Accenture, Akamai, Cisco, Cloudflare, CrowdStrike, Fortinet, IBM, Palo Alto Networks, PwC, Sophos, SentinelOne ja SpecterOps. Lista on kokoelma maailman suurimpia tietoturvatoimijoita. Hinta karsii loput: malli maksaa 12,50 dollaria miljoonalta syötetokenilta ja 75 dollaria miljoonalta tuotetokenilta, eli viisinkertaisesti yhtiön tavalliseen malliin verrattuna.
Kontrollit ovat todellisia, mutta ne ratkaisevat eri ongelman kuin miltä näyttää. Henkilöllisyyden todentaminen ja laitteistoavain tuottavat jäljitettävyyttä: jos joku käyttää mallia väärin, tiedetään kuka. Ne eivät estä väärinkäyttöä, vaan tekevät siitä seurauksellista. Valtiollisen toimijan näkökulmasta hyväksytyn kumppanin tunnusten hankkiminen on rutiinia, ei este.
Painavampi kysymys on aikajänne. Kyvykkyys nousi 57,3 prosentista 95 prosenttiin kahdessa kuukaudessa. Avoimin painoin julkaistavat mallit ovat viime vuosina seuranneet suljettuja arviolta vuoden viiveellä, ja avoimesta mallista turvarajoitteiden hiominen pois maksaa muutamia tuhansia dollareita. Kun vastaava kyky on ladattavissa, portista ei ole jäljellä kuin muisto.
OpenAI on itse dokumentoinut, miten vaikeaa oman mallin hallinta on. Yhtiö keskeytti aiemmin oman mallinsa ajon ja soitti viranomaisille, ja toisessa tapauksessa se tajusi vasta kuukausia myöhemmin hyökänneensä vahingossa. Kummassakin tapauksessa turvarajoitteet olivat päällä. Nyt ne on poistettu tarkoituksella.
Yhtiö ei kiistä asetelmaa. Sen mukaan rajoitteiltaan kevennettyihin malleihin liittyy riskejä tavanomaisen käytön yli, tuli riski sitten väärinkäytöstä tai mallin omasta suuntautumisesta. Vastapainoksi se vetoaa siihen, että puolustajien pääsy huippuälyyn on välttämätöntä kyberpuolustuksen automatisoimiseksi.
Kun kyky valuu avoimiin malleihin
Pääsyrajoitukset toimivat vain niin kauan kuin kyky on harvinainen. Kun vastaava taso saavutetaan avoimin painoin julkaistavalla mallilla, henkilöllisyyden todentamista ei ole kenen tahansa kannettavalla. Silloin nollapäivien etsintä muuttuu erikoisosaamisesta laskentakapasiteettikysymykseksi, ja puolustus joutuu olettamaan, että jokaisen laajasti käytetyn ohjelmiston virheet löytyvät nopeammin kuin niitä ehditään korjata.